Увійти Реєстрація
Блог Серії
Кар'єра
Вакансії Компанії
Навчання
Документація Співбесіди Тестування Відео
Екосистема
Пакети Ресурси Проєкти Інструменти Події
Інше
Про нас Реклама

Новини: статті за тегом «PHP»

Статті, новини, туторіали та переклади від учасників спільноти

No results.
Новини 27 жовтня 2026

Filament v5.11.0: поля й віджети на React, Vue і Svelte та жорсткіший захист Livewire

Filament v5.11.0 дозволяє писати власні поля форм, компоненти схем і віджети на React, Vue, Svelte або чистому JavaScript. Паралельно v5.11.0 і v4.16.0 закривають для клієнта внутрішні Livewire-методи та стан і додають опційні ліміти для репітерів і пагінації таблиць.

15
Новини 27 жовтня 2026

Livewire 4.4.8 закриває обхід #[Authorize], а NativePHP Mobile - сім вразливостей

Livewire 4.4.8 виправляє GHSA-mhf7-xp6r-6qrc (CVSS 6.5): атрибут #[Authorize] можна було обійти й виконати дію над чужим записом. Того ж тижня NativePHP опублікувала сім попереджень для NativePHP for Mobile - виправлення в nativephp/mobile 4.6.1 і 3.3.11, але до користувачів вони дійдуть лише з новою збіркою застосунку.

11
Новини 27 жовтня 2026

URL AI Transformer від Spatie: сторінки за списком URL через Laravel AI SDK

Пакет spatie/laravel-url-ai-transformer завантажує сторінки за списком URL, віддає їхній текст AI-моделі з вашими інструкціями і зберігає відповідь у базі. З версії 2 кожен трансформер - агент Laravel AI SDK, а 2.1.0 додала підтримку laravel/ai 1.x. Розбираємо, як він працює і скільки це коштує.

8
Новини 27 жовтня 2026

Критичні RCE-вразливості в PHP: що сталося і що зробити зараз

PHP 8.5.12, 8.4.27, 8.3.36 і 8.2.35 закривають CVE-2026-109618 і CVE-2026-109619 - дві вразливості з віддаленим виконанням коду без автентифікації, CVSS v4.0 9.2. Під загрозою PHP-FPM, mod_php, php-cgi, FrankenPHP і LiteSpeed. Розбираємо, як оновитися, що дають тимчасові заходи і що перевірити в Laravel-проєкті.

30
Новини 27 жовтня 2026

Критична вразливість у TokenGuard: обхід автентифікації в Laravel

GHSA-f9x3-7vq9-cph6 (CVSS 9.2): на MySQL і MariaDB guard з драйвером token дозволяв увійти як будь-який наявний користувач, передавши токен не рядком. Виправлено в Laravel 13.29.0 і 12.68.0. Того ж дня Laravel опублікував і другу вразливість - у JSON:API Resources.

20
Новини 27 жовтня 2026

Laravel 13.36-13.38: репліки бази даних без застарілих даних

Три випуски Laravel за тиждень принесли штатні інструменти для роботи з репліками: middleware PreventStaleDatabaseReads, DB::usingWritePdo() і скидання sticky-з'єднань між джобами через Worker::$flushStickyConnections. А ще DB::olap() для PlanetScale, Rule::-білдери для всіх правил валідації та кілька корисних виправлень у чергах.

7
CSRF і завантаження
Новини 09 жовтня 2026

Порада з безпеки: як завантаження файлів може обійти захист від CSRF

Стівен Ріс-Картер пояснює, чому файли користувачів варто віддавати з окремого домену: HTML і JS у межах основного застосунку дають доступ до cookie та CSRF-токенів.

25
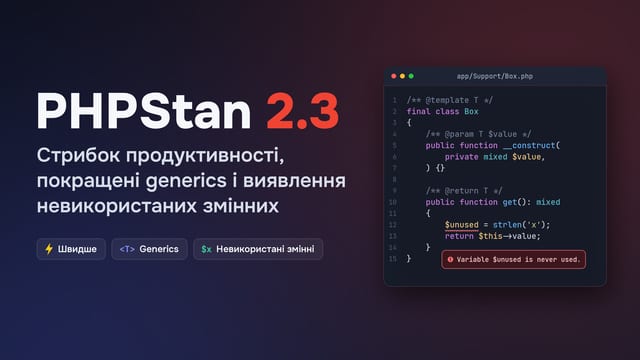
PHPStan 2.3: стрибок продуктивності, покращені generics і виявлення невикористаних змінних
Новини 06 жовтня 2026

PHPStan 2.3: стрибок продуктивності, покращені generics і виявлення невикористаних змінних

PHPStan 2.3.0 працює до 7,5× швидше, ніж десять місяців тому, має розумніший кеш результатів, двонапрямне звуження типів для generics (new Collection(...)) і нові перевірки невикористаних змінних, присвоєнь та параметрів.

17
Reservable-моделі в Laravel: як уникнути дублювання обробки за допомогою атомарних блокувань
Новини 05 жовтня 2026

Reservable-моделі в Laravel: як уникнути дублювання обробки за допомогою атомарних блокувань

Аарон Френсіс показує, як за допомогою трейта Reservable та атомарних блокувань кешу Laravel резервувати Eloquent-моделі, уникати повторної обробки та не «штурмувати» зовнішні сервіси при збоях.

13

Матеріали за темою «PHP»: усе, що ми писали про це українською. Нижче - суміжні теми, якщо шукаєте ширше.

Зараз опубліковано 64 матеріали від 3 авторів. Останній матеріал - 30 жовтня 2026.